전 세계 웹사이트에서 널리 쓰이는 프로그래밍 언어 PHP에서 인증 절차 없이 서버를 장악할 수 있는 치명적인 보안 취약점이 발견되면서 국내 정보기술(IT)·보안업계에 비상이 걸렸다.
국내에서 취약한 버전의 PHP가 설치된 것으로 추정되는 서버가 약 11만건에 달하고, 보안 패치가 배포되기 전부터 이를 노린 공격 시도까지 관측되면서 해킹 피해 확산에 대한 우려가 커지고 있다.
이에 카페24와 가비아, 네이버클라우드 등 주요 IT 기업들은 긴급 보안 패치를 적용하고 고객사에 대응 방안을 안내하는 한편 보안업체들도 공격 차단과 취약점 점검 서비스를 제공하는 등 대응에 속도를 내고 있다.
인증 없이 서버 뚫는 PHP2Shell…국내 취약 자산 11만건 추정
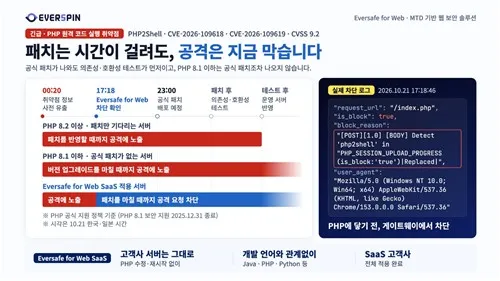
22일 보안업계에 따르면 PHP 개발진은 지난 21일(현지시간) 외부 공격자가 별도의 인증 절차 없이 서버에서 명령을 실행할 수 있는 보안 취약점 'PHP2Shell' 2건(CVE-2026-109618·CVE-2026-109619)을 확인하고 수정 업데이트 버전을 긴급 배포했다.
이번 취약점은 공격자가 웹사이트 로그인 등 별도의 인증 절차를 거치지 않고도 인터넷을 통해 서버에서 명령을 실행할 수 있다는 점에서 위험성이 큰 것으로 분석된다. 공격자가 서버 명령 실행 권한을 악용하면 웹사이트에 저장된 정보가 유출되거나 서버 자체가 장악될 수 있기 때문이다.
PHP는 웹사이트에서 이용자의 로그인이나 게시글 작성, 상품 결제 등의 요청을 서버가 처리하도록 하는 프로그램을 만드는 데 쓰이는 프로그래밍 언어다. 전 세계적으로 널리 이용되는 웹사이트 제작 도구인 '워드프레스'도 PHP를 기반으로 한다.
국내에서도 PHP는 웹사이트 구축에 폭넓게 활용된다. 국산 게시판·홈페이지 제작 도구인 '그누보드'와 '라이믹스'를 비롯해 워드프레스로 만든 기업 홈페이지와 중소 쇼핑몰, 일부 공공기관과 학교 홈페이지 등이 PHP를 사용한다.
실제 국내 보안업체 안랩이 인터넷 자산 검색 서비스를 통해 조사한 결과, 취약한 버전의 PHP가 설치된 것으로 추정되는 국내 호스트(서버)는 약 11만건으로, 전 세계에서 6번째로 많은 수준으로 집계됐다. 다만 이는 보안 패치 배포 전을 기준으로 파악한 추정치여서 실제 규모와는 차이가 있을 수 있다.
안랩은 "오랜 기간 운영된 중소 규모 사이트에는 업데이트가 제때 적용되지 않은 사례가 많다"며 "수정 버전이 배포되기 전부터 이 취약점을 노린 공격 시도가 관측됐다"고 밝혔다.
뉴스 출처, 내용 더보기 : https://n.news.naver.com/mnews/article/001/0016395292?rc=N&ntype=RANKING


| 번호 | 제목 | 글쓴이 | 날짜 | 조회 수 |
|---|---|---|---|---|
| 공지 | 애니뉴잉 공식 X(트위터)를 시작합니다 | admin | 2026.08.27 | 51540 |
| 공지 | [ 규칙 ] 애니뉴잉 커뮤니티 이용 안내 | admin | 2021.12.10 | 169584 |
| 1880 | 친구 산책 시키기 | 자쿠아 | 2021.12.11 | 1092 |
| 1879 | 귀여운 짤>_< [1] | 감귤 | 2021.12.11 | 1408 |
| 1878 | 병원에서 아가들을 위해 설치한 산타 풍선 | 쟈히 | 2021.12.11 | 1658 |
| 1877 | 사람보다도 호화로운 장례식을 치른 말 | 쟈히 | 2021.12.11 | 1299 |
| 1876 | 뚱냥뚱냥 | 쟈히 | 2021.12.11 | 1593 |
| 1875 | 일본식 이세계물 마을이 비슷하게 생긴 이유 | 쟈히 | 2021.12.11 | 1645 |
| 1874 | 선물 교환하기 | 쟈히 | 2021.12.12 | 1302 |
| 1873 | 백신 접종자 | 쟈히 | 2021.12.13 | 1142 |
| 1872 | 만화인가? 현실인가? | 쟈히 | 2021.12.14 | 1438 |
| 1871 | 방송 도중 선생님이 인터뷰 급히 멈춘 이유 | 쟈히 | 2021.12.15 | 1257 |
| 1870 | 아빠 여기 병원이야 | 쟈히 | 2021.12.15 | 1228 |
| 1869 | 마스크만 쓰면 .. | 쟈히 | 2021.12.15 | 1166 |
| 1868 | 릴레이 불장난 | 쟈히 | 2021.12.15 | 1186 |
| 1867 | 입사 지원한 이유 | 쟈히 | 2021.12.16 | 1075 |
| 1866 | 얼죽아 회원들 근황 | 쟈히 | 2021.12.18 | 1420 |
| 1865 | 채점하는 걸 까먹은 심판들 | 쟈히 | 2021.12.20 | 1243 |
| 1864 | 부산 근황 | 쟈히 | 2021.12.20 | 1440 |
| 1863 | 인생을 건 유턴 | 쟈히 | 2021.12.20 | 1582 |
| 1862 | 아프면 손을 들어줘 | 쟈히 | 2021.12.20 | 1279 |
| 1861 | 구글링해서 만들어진 늑대움짤 | 쟈히 | 2021.12.20 | 1286 |
댓글 1
2026.10.23 00:00
유례없는 사건 같습니다.
다들 패치 잘 하시길 바랄 뿐이죠 ㄷㄷㄷ
추천0 답글